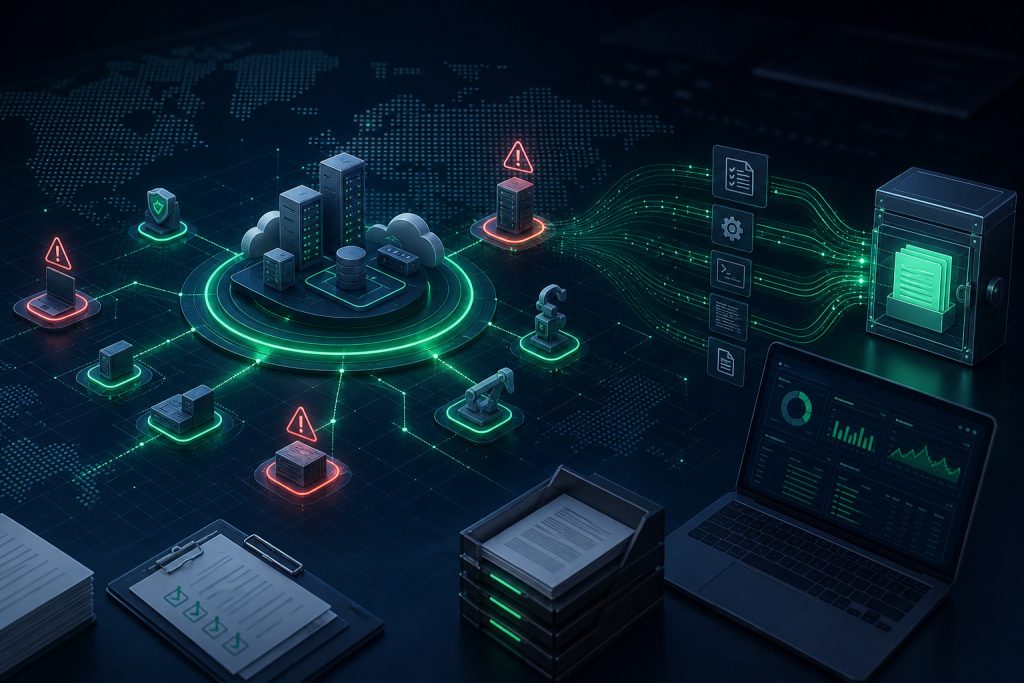
این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از ماژول تشخیص آسیبپذیری Wazuh، داراییهای عملیاتی خود را شناسایی، سختسازی و پایش کنند و شواهد فنی لازم برای ممیزیهای امنیتی را فراهم آورند.
آسیبپذیریها نقاط ضعف امنیتی در سیستمها، برنامهها یا شبکهها هستند که مهاجمان میتوانند از آنها سوءاستفاده کنند و به محرمانگی، یکپارچگی یا دسترسپذیری اطلاعات آسیب برسانند. شناسایی به موقع و مدیریت مستمر این آسیبپذیریها برای حفظ امنیت زیرساختهای فناوری اطلاعات حیاتی است. ماژول Vulnerability Detection در Wazuh این امکان را فراهم میکند که با جمعآوری دادههای موجودی نرمافزاری از نقاط پایانی، آنها را با پایگاه داده آسیبپذیریها تطبیق داده و هشدارهای مرتبط را تولید کند. در این راهنما، نحوه راهاندازی، کارکرد و اعتبارسنجی این ماژول به صورت عملی شرح داده شده است.
پیشنیازها و سناریوی عملیاتی
برای استفاده از ماژول تشخیص آسیبپذیری Wazuh، ابتدا باید عامل (Agent) Wazuh روی نقاط پایانی نصب و به سرور Wazuh متصل شده باشد. عامل وظیفه جمعآوری دادههای موجودی نرمافزاری (لیست برنامههای نصبشده) را بر عهده دارد.
سرور Wazuh باید به یکی از منابع آسیبپذیری متصل باشد: یا از مخزن آسیبپذیری آنلاین Wazuh CTI استفاده کند یا یک نسخه آفلاین از این مخزن را به صورت محلی میزبانی کند.
سناریوی عملیاتی معمول شامل پایش مستمر نقاط پایانی برای شناسایی آسیبپذیریهای جدید و تولید هشدارهای امنیتی جهت اقدام سریع تیم امنیت است.
گردآوری موجودی نرمافزاری و شناسایی آسیبپذیریها
عامل Wazuh در بازههای زمانی مشخص، لیست نرمافزارهای نصب شده روی سیستم عامل را جمعآوری میکند و این دادهها را به سرور ارسال مینماید.
ماژول Vulnerability Detection در سرور، این دادهها را با اطلاعات آسیبپذیریهای موجود در مخزن تطبیق میدهد تا نرمافزارهایی که دارای آسیبپذیری شناخته شده هستند را شناسایی کند.
این فرآیند به صورت خودکار انجام شده و در صورت شناسایی آسیبپذیری، هشدارهای مرتبط تولید میشود که شامل جزئیات آسیبپذیری، شدت و راهکارهای پیشنهادی است.
پیکربندی ماژول تشخیص آسیبپذیری
پیکربندی این ماژول در فایلهای تنظیمات سرور Wazuh انجام میشود که شامل تعیین منبع آسیبپذیری (آنلاین یا آفلاین) و تنظیمات مرتبط با بهروزرسانی مخزن است.
برای استفاده از مخزن آفلاین، باید نسخه محلی پایگاه داده آسیبپذیری را دانلود و بهروزرسانی کنید و مسیر آن را در تنظیمات مشخص نمایید.
همچنین میتوان تنظیمات مربوط به بازههای زمانی اسکن و سطح گزارشدهی را بر اساس نیازهای سازمان تنظیم کرد.
نمونه پیکربندی ماژول تشخیص آسیبپذیری برای فعالسازی و تعیین منبع دادهها
<wodle name="vulnerability-detector">
  <disabled>no</disabled>
  <interval>12h</interval>
  <feed>online</feed> <!-- یا offline -->
  <offline_db_path>/var/ossec/queue/vulnerability-detector/db</offline_db_path>
</wodle>
روش بررسی نتیجه: پس از اعمال تنظیمات، سرویس Wazuh را ریستارت کنید و در لاگها بررسی کنید که ماژول فعال شده و دادهها به درستی بارگذاری شدهاند.
ثبت لاگها و تولید شواهد فنی برای ممیزی
تمام هشدارهای مربوط به آسیبپذیریها در لاگهای Wazuh ثبت میشوند که میتوانند به عنوان شواهد فنی در ممیزیهای امنیتی استفاده شوند.
این لاگها شامل شناسه آسیبپذیری، نام نرمافزار، نسخه، شدت آسیبپذیری و زمان شناسایی هستند که امکان پیگیری و تحلیل دقیق را فراهم میآورند.
با استفاده از داشبورد Wazuh، میتوان گزارشهای جامع و نمودارهای تصویری از وضعیت آسیبپذیریها در داراییهای سازمان تهیه کرد.
اعتبارسنجی و بررسی صحت عملکرد ماژول
برای اعتبارسنجی عملکرد ماژول، ابتدا مطمئن شوید که عاملها دادههای موجودی نرمافزاری را به سرور ارسال میکنند.
سپس در داشبورد یا لاگهای Wazuh، هشدارهای مربوط به آسیبپذیریها را بررسی کنید و مطابقت آنها با نرمافزارهای نصب شده را تایید نمایید.
میتوانید با نصب نسخههای آزمایشی نرمافزارهای آسیبپذیر یا شبیهسازی شرایط، صحت شناسایی ماژول را تست کنید.
همچنین بررسی بهروزرسانی منظم مخزن آسیبپذیری و صحت تطبیق دادهها از دیگر موارد مهم اعتبارسنجی است.
چکلیست بررسی فنی
- نصب و اتصال عامل Wazuh روی نقاط پایانی
- تنظیم منبع آسیبپذیری (آنلاین یا آفلاین) در سرور Wazuh
- اطمینان از بهروزرسانی منظم مخزن آسیبپذیری
- بررسی ارسال دادههای موجودی نرمافزاری توسط عاملها
- بازبینی هشدارهای تولید شده در لاگها و داشبورد
- تست عملکرد ماژول با نمونههای آسیبپذیر شناخته شده
- مستندسازی شواهد فنی برای ممیزیهای امنیتی
جمعبندی
ماژول تشخیص آسیبپذیری Wazuh ابزاری کارآمد برای شناسایی و مدیریت آسیبپذیریهای نرمافزاری در زیرساختهای فناوری اطلاعات است. با راهاندازی صحیح و پایش مستمر، این ماژول به تیمهای امنیتی امکان میدهد تا نقاط ضعف را به موقع شناسایی و اقدامات اصلاحی لازم را انجام دهند. ثبت دقیق لاگها و تولید گزارشهای قابل استناد، همچنین به عنوان شواهد فنی در ممیزیهای امنیتی، از دیگر مزایای مهم این ماژول است. بهرهگیری از این قابلیت در چارچوب مدیریت داراییهای عملیاتی و سختسازی سیستمها، به افزایش سطح امنیت و کاهش سطح حمله کمک شایانی میکند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.