
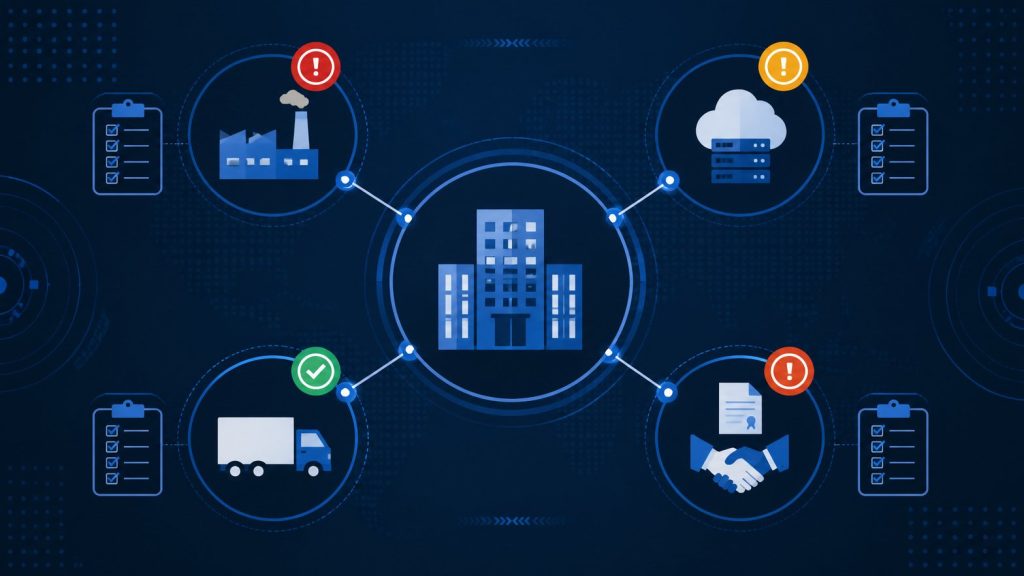
بخش قابلتوجهی از خدمات دیجیتال سازمانها بر پایهٔ تأمینکنندگان، پیمانکاران، سرویسهای ابری، شرکتهای نرمافزاری و شرکای عملیاتی ارائه میشود. هر اتصال، دسترسی یا وابستگی جدید میتواند سطح مواجهه با ریسک را تغییر دهد. مدیریت ریسک شخص ثالث کمک میکند سازمان پیش از قرارداد و در طول همکاری، این وابستگیها را بهصورت متناسب و مستند کنترل کند.
ریسک شخص ثالث چیست؟
ریسک شخص ثالث، ریسکی است که از عملکرد، ضعف کنترلی، عدم انطباق یا اختلال در یک طرف بیرونی بر سازمان اثر میگذارد. این ریسک میتواند شامل افشای داده، اختلال سرویس، وابستگی عملیاتی، تخلف از تعهدات قراردادی، ضعف امنیتی زنجیرهٔ تأمین یا ناتوانی در پاسخ به رخداد باشد.
چرا ارزیابی اولیه کافی نیست؟
وضعیت ریسک یک تأمینکننده ثابت نمیماند. تغییر معماری سرویس، افزایش دسترسی به داده، تغییر پیمانکار فرعی، رخداد امنیتی یا تغییر در مقررات میتواند ارزیابی قبلی را بیاعتبار کند. به همین دلیل، مدیریت ریسک شخص ثالث باید چرخهای از دستهبندی، ارزیابی، قرارداد، پایش و خروج باشد.
چرخهٔ مدیریت ریسک شخص ثالث
۱. دستهبندی بر مبنای اهمیت
همهٔ تأمینکنندگان به یک سطح از ارزیابی نیاز ندارند. ابتدا آنها را بر اساس نوع داده، سطح دسترسی، اهمیت سرویس، امکان جایگزینی و اثر اختلال دستهبندی کنید. تأمینکنندهای که به دادهٔ حساس یا سرویس حیاتی دسترسی دارد، باید سطح بررسی و پایش بالاتری داشته باشد.
۲. ارزیابی پیش از قرارداد
پرسشنامهٔ امنیتی، مستندات کنترلها، سوابق رخداد، گواهیها یا گزارشهای ارزیابی میتوانند بخشی از شواهد ارزیابی باشند. هدف، انباشتن مدارک نیست؛ بلکه پاسخ به پرسشهای مشخص است: چه دادهای پردازش میشود؟ کنترل دسترسی چگونه است؟ رخداد چگونه اطلاعرسانی میشود؟ داده در کجا نگهداری میشود؟
۳. تبدیل نتایج به تعهد قراردادی
یافتههای ارزیابی باید به بندهای عملیاتی قرارداد تبدیل شوند: الزامات محرمانگی، سطح خدمت، زمان اطلاعرسانی رخداد، حق ممیزی، مدیریت پیمانکاران فرعی، بازگرداندن یا حذف داده در پایان همکاری و برنامهٔ تداوم کسبوکار.
۴. پایش مستمر
بر اساس سطح اهمیت، بازبینی دورهای کنترلها، پیگیری رخدادها، کنترل انقضای گواهیها و ارزیابی تغییرات مهم انجام میشود. KRIهایی مانند تعداد رخدادهای SLA، تأخیر در رفع آسیبپذیریهای اعلامشده یا تغییرات دسترسی میتوانند در این مرحله مفید باشند.
۵. خاتمه و خروج امن
پایان قرارداد نیز یک نقطهٔ ریسک است. سازمان باید مطمئن شود دسترسیها لغو، دادهها بازگردانده یا حذف، کلیدها و حسابها غیرفعال و مسئولیتهای باقیمانده ثبت شدهاند.
حداقل کنترلهای مورد انتظار از تأمینکنندگان مهم
- مدیریت هویت و دسترسی، بهویژه برای حسابهای ممتاز.
- رمزنگاری و حفاظت از داده در انتقال و نگهداری.
- ثبت و اطلاعرسانی رخدادهای امنیتی در بازهٔ زمانی توافقشده.
- پشتیبانگیری، تداوم کسبوکار و آزمون بازیابی.
- کنترل پیمانکاران فرعی و شفافیت در محل پردازش داده.
خطاهای رایج
- استفاده از یک پرسشنامهٔ یکسان برای تمام تأمینکنندگان، بدون توجه به اهمیت آنها.
- ثبت ارزیابی در زمان عقد قرارداد و فراموشکردن پایش در طول همکاری.
- جدا بودن نتایج ارزیابی از قرارداد، کنترلها و اقدامهای اصلاحی.
- نداشتن فرآیند مشخص برای خاتمهٔ دسترسی و خروج داده.
اقدامهای عملی پیشنهادی
- فهرست تأمینکنندگان و سطح دسترسی یا وابستگی هرکدام را تکمیل کنید.
- ده تأمینکنندهٔ مهم را بر اساس اثر اختلال و حساسیت داده اولویتبندی کنید.
- برای هر تأمینکنندهٔ مهم، مالک داخلی، کنترلهای مورد انتظار و تناوب بازبینی تعیین کنید.
- یافتههای باز را به اقدام اصلاحیِ دارای مهلت و مسئول تبدیل کنید و وضعیت آن را در کمیتهٔ ریسک گزارش دهید.
مطالب و راهکارهای مرتبط
- مدیریت ریسک سایبری
- مدیریت کنترلها و شواهد
- مدیریت اقدامات اصلاحی و پایش
- راهکار ریسک برای بانک و فینتک
جمعبندی
مدیریت ریسک شخص ثالث زمانی مؤثر است که به جای ارزیابی کاغذی، رابطهٔ میان تأمینکننده، داده، سرویس، کنترل، قرارداد و اقدام اصلاحی را شفاف کند. این دید یکپارچه به سازمان کمک میکند وابستگیهای مهم را پیش از تبدیلشدن به بحران شناسایی و مدیریت کند.
برای بررسی مدیریت ریسک تأمینکنندگان در سازمان خود، درخواست دموی ریسکبان را ثبت کنید.