
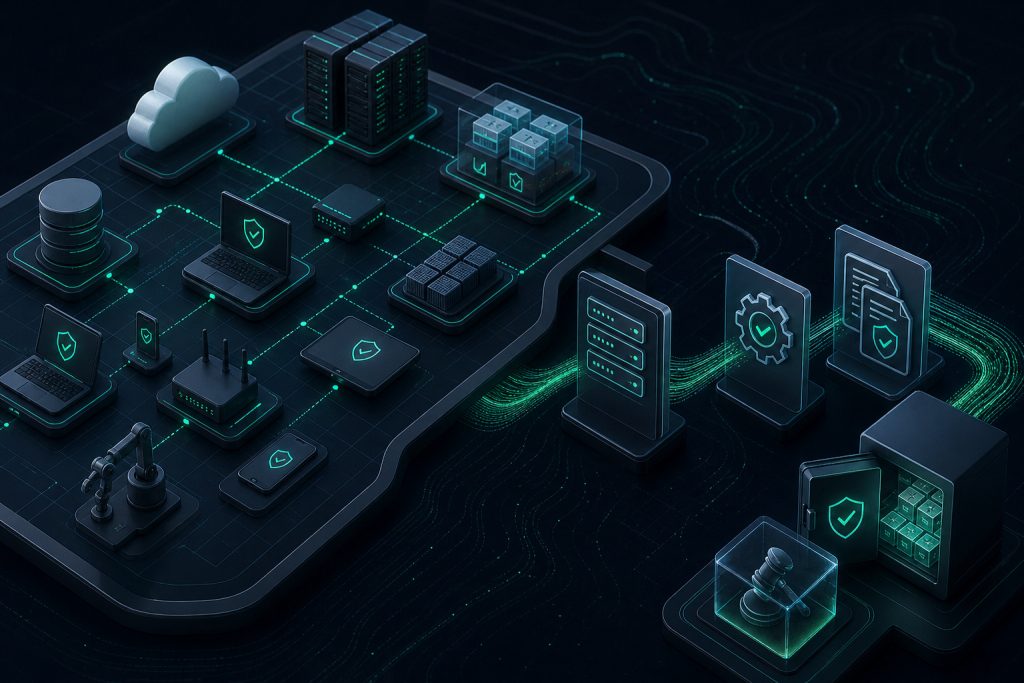
این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از کنترلهای امنیتی استاندارد NIST SP 800-53 نسخه ۵، داراییهای سایبری خود را فهرست کنند، سیستمها را سختسازی نمایند، لاگگیری مؤثر داشته باشند و شواهد فنی لازم برای ممیزیهای امنیتی فراهم آورند.
استاندارد NIST SP 800-53 Rev. 5 مجموعهای جامع از کنترلهای امنیتی و حفظ حریم خصوصی برای سیستمها و سازمانها ارائه میدهد که هدف آن حفاظت از عملیات سازمانی، داراییها و افراد در برابر تهدیدات متنوع است. این کنترلها به صورت قابل تنظیم و انعطافپذیر طراحی شدهاند و میتوانند در چارچوب مدیریت ریسک سازمانی به کار گرفته شوند. در این راهنما، تمرکز بر سه حوزه کلیدی است: فهرستبرداری داراییهای سایبری، سختسازی سیستمها و زیرساختها، و پیادهسازی لاگگیری و جمعآوری شواهد فنی برای ممیزیهای امنیتی. این موارد برای مدیران امنیت، مدیران سیستم و تیمهای توسعه و عملیات امنیتی (DevSecOps) اهمیت حیاتی دارند.
پیشنیازها و سناریوی عملیاتی
برای اجرای موفق کنترلهای NIST SP 800-53، ابتدا باید داراییهای فناوری اطلاعات سازمان به طور کامل شناسایی و فهرست شوند. این فهرست شامل سختافزار، نرمافزار، سیستمهای شبکه، دادهها و سرویسهای ابری است.
سپس باید سیاستها و فرآیندهای سختسازی سیستمها بر اساس کنترلهای توصیه شده تدوین و اجرا شوند. این سختسازی شامل بهروزرسانیهای امنیتی، پیکربندی امن سیستمعاملها و نرمافزارها، و محدودسازی دسترسیها است.
در نهایت، باید مکانیزمهای لاگگیری و جمعآوری شواهد فنی به گونهای پیادهسازی شوند که امکان ردیابی رخدادهای امنیتی و اثبات انطباق با کنترلها فراهم شود.
فهرستبرداری داراییها (Asset Inventory)
کنترلهای خانواده CM (Configuration Management) در NIST SP 800-53 تأکید زیادی بر شناسایی و ثبت دقیق داراییهای فناوری اطلاعات دارند. این فهرست باید شامل اطلاعاتی مانند نوع دارایی، نسخه نرمافزاری، وضعیت پچها، و مالکیت باشد.
برای ایجاد این فهرست، میتوان از ابزارهای مدیریت دارایی استفاده کرد که امکان کشف خودکار داراییها را فراهم میکنند. همچنین باید فرآیندهای بهروزرسانی مستمر فهرست تعریف شود تا تغییرات در داراییها به موقع ثبت شوند.
اعتبارسنجی: بررسی صحت فهرست داراییها با تطبیق آن با دادههای کشف شده توسط ابزارهای مدیریت دارایی و تأیید دستی توسط تیمهای فنی.
سختسازی سیستمها (System Hardening)
کنترلهای خانواده CM و SI (System and Information Integrity) به سختسازی سیستمها اشاره دارند. سختسازی شامل حذف سرویسهای غیرضروری، اعمال پچهای امنیتی، پیکربندی فایروالها و محدودسازی دسترسیها است.
برای مثال، اعمال پچهای امنیتی باید به صورت منظم و مستند انجام شود و فرآیند آن باید شامل تستهای پیش از استقرار و تأیید صحت باشد.
همچنین باید سیاستهای کنترل دسترسی مبتنی بر حداقل امتیاز (Least Privilege) اجرا شوند تا کاربران و سرویسها فقط به منابع مورد نیاز دسترسی داشته باشند.
اعتبارسنجی: بررسی گزارشهای پچ و سختسازی، انجام اسکنهای پیکربندی و تطبیق آنها با استانداردهای سازمانی.
لاگگیری و جمعآوری شواهد فنی (Logging and Audit Evidence)
کنترلهای خانواده AU (Audit and Accountability) در NIST SP 800-53 به اهمیت لاگگیری دقیق و جامع تأکید دارند. لاگها باید شامل اطلاعاتی مانند زمان رخداد، کاربر یا سرویس مرتبط، نوع رخداد و نتیجه آن باشند.
لاگها باید به صورت امن ذخیره و محافظت شوند تا از تغییر یا حذف غیرمجاز جلوگیری شود. همچنین باید فرآیندهای نگهداری، آرشیو و بازیابی لاگها تعریف شده باشند.
برای جمعآوری شواهد فنی ممیزی، باید گزارشهای لاگ به صورت دورهای بررسی و تحلیل شوند و در صورت شناسایی رخدادهای مشکوک، اقدامات اصلاحی انجام شود.
اعتبارسنجی: بررسی نمونهای از لاگها برای اطمینان از کامل بودن و صحت آنها، و تطبیق با سیاستهای تعریف شده.
مثال عملی: استقرار کنترلها در یک سازمان متوسط
فرض کنید سازمانی با حدود ۲۰۰ سیستم سرور و ۵۰۰ دستگاه شبکه قصد دارد کنترلهای NIST SP 800-53 را پیادهسازی کند. ابتدا تیم امنیت اطلاعات با استفاده از ابزار مدیریت دارایی، فهرست جامعی از تمام داراییها تهیه میکند.
سپس بر اساس این فهرست، سیاستهای سختسازی برای هر نوع سیستم تدوین و اجرا میشود. به عنوان مثال، سرورهای ویندوزی با استفاده از قالبهای پیکربندی امن و اعمال پچهای بهروز سختسازی میشوند.
در مرحله بعد، سیستمهای لاگگیری متمرکز راهاندازی میشوند تا تمام رخدادهای امنیتی ثبت و ذخیره شوند. این لاگها به صورت منظم توسط تیم امنیت بررسی میشوند و گزارشهای ممیزی تهیه میگردد.
در نهایت، برای ممیزی داخلی و خارجی، شواهد فنی شامل فهرست داراییها، گزارشهای سختسازی و لاگهای امنیتی ارائه میشود.
چکلیست اعتبارسنجی پیادهسازی کنترلها
آیا فهرست داراییها بهروز و کامل است و شامل تمام سختافزارها، نرمافزارها و سرویسها میشود؟
آیا سیاستهای سختسازی مستند و بر اساس استانداردهای NIST اجرا شدهاند؟
آیا فرآیندهای اعمال پچ و بهروزرسانی سیستمها به صورت منظم انجام میشود؟
آیا سیستمهای لاگگیری به گونهای پیکربندی شدهاند که تمام رخدادهای مهم امنیتی ثبت شوند؟
آیا لاگها به صورت امن ذخیره و محافظت میشوند و امکان بازیابی آنها وجود دارد؟
آیا گزارشهای ممیزی شامل شواهد فنی کافی برای اثبات انطباق با کنترلها هستند؟
چکلیست بررسی فنی
- فهرستبرداری کامل و مستمر داراییهای فناوری اطلاعات
- اجرای سیاستهای سختسازی سیستمها و بهروزرسانی منظم پچها
- پیکربندی و حفاظت از سیستمهای لاگگیری و ذخیره امن لاگها
- بررسی و تحلیل دورهای لاگها برای شناسایی رخدادهای امنیتی
- مستندسازی شواهد فنی برای ممیزیهای داخلی و خارجی
- تطبیق مستمر کنترلها با استانداردهای NIST SP 800-53 Rev. 5
جمعبندی
پیادهسازی کنترلهای امنیتی NIST SP 800-53 نسخه ۵ به سازمانها کمک میکند تا داراییهای خود را به دقت شناسایی کنند، سیستمها را به صورت امن سختسازی نمایند و با جمعآوری لاگهای دقیق و مستند، شواهد فنی لازم برای ممیزیهای امنیتی فراهم آورند. این فرآیندها نه تنها ریسکهای امنیتی را کاهش میدهند بلکه اعتماد به سیستمهای اطلاعاتی سازمان را افزایش میدهند. مدیران امنیت، مدیران سیستم و تیمهای DevSecOps باید با همکاری یکدیگر این کنترلها را به صورت مستمر اجرا و اعتبارسنجی کنند تا امنیت و انطباق سازمان تضمین شود.
ریسکبان چطور به اجرای این مسیر کمک میکند؟
ریسکبان برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.