
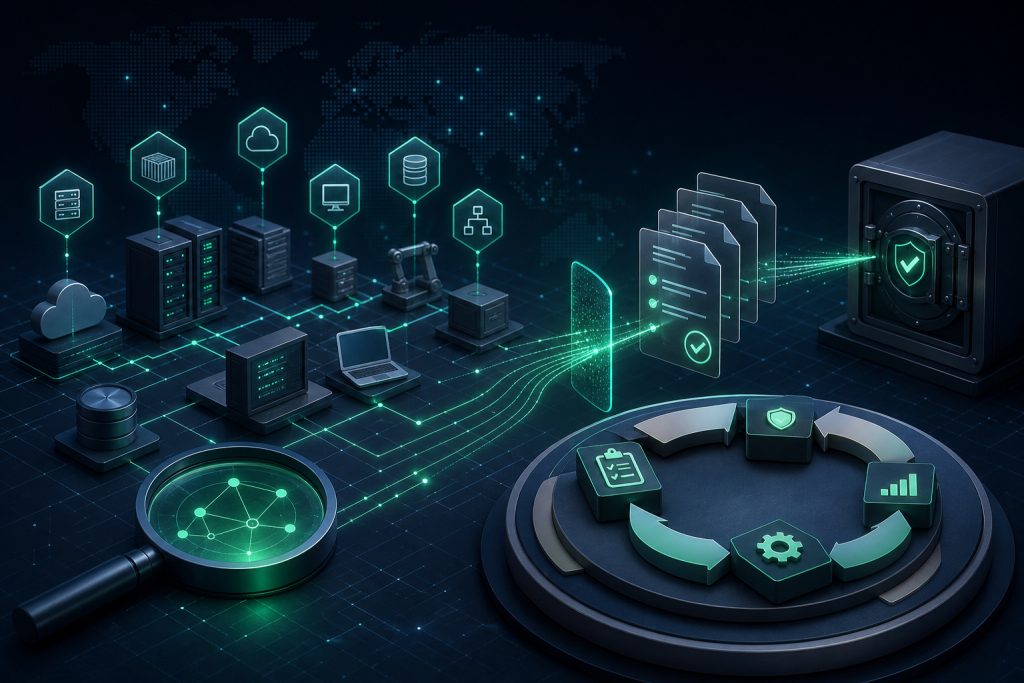
این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps کمک میکند تا چارچوب مدیریت ریسک NIST SP 800-37 نسخه ۲ را برای مدیریت داراییهای سایبری، سختسازی سیستمها، ثبت لاگها و جمعآوری شواهد فنی ممیزی به کار گیرند.
چارچوب مدیریت ریسک (RMF) ارائه شده در مستند NIST SP 800-37 Rev. 2، رویکردی ساختاریافته، منعطف و جامع برای مدیریت ریسکهای امنیتی و حریم خصوصی در سازمانها و سیستمهای اطلاعاتی است. این چارچوب شامل دستهبندی امنیتی، انتخاب و پیادهسازی کنترلها، ارزیابی و مجوزدهی سیستمها و نظارت مستمر میشود. در این راهنمای عملی، به صورت گامبهگام نحوه استفاده از RMF برای مدیریت داراییهای سایبری، سختسازی، ثبت لاگ و جمعآوری شواهد فنی ممیزی شرح داده شده است تا امنیت سیستمها بهبود یابد و فرآیندهای ممیزی به شکل اثربخشتری انجام شوند.
پیشنیازها و آمادهسازی سازمانی
قبل از اجرای چارچوب RMF، سازمان باید ساختار مدیریت ریسک خود را تعریف و مسئولیتها را مشخص کند. این شامل تعیین مالک سیستم، مسئول امنیت سیستم، و مسئول حریم خصوصی است.
شناسایی و دستهبندی داراییهای اطلاعاتی و سیستمها بر اساس اهمیت و حساسیت اطلاعات، اولین گام کلیدی است. این دستهبندی به انتخاب کنترلهای امنیتی مناسب کمک میکند.
اطمینان از وجود سیاستها و فرآیندهای مدیریت ریسک و امنیت اطلاعات در سازمان، از جمله برنامههای آموزش و آگاهیبخشی به کارکنان، از دیگر پیشنیازهای مهم است.
مدیریت داراییهای سایبری و دستهبندی امنیتی
شناسایی دقیق داراییهای سایبری شامل سختافزار، نرمافزار، دادهها و زیرساختها، پایهای برای مدیریت ریسک است. این داراییها باید در یک فهرست متمرکز ثبت شوند.
هر دارایی باید بر اساس نوع دادهها و تأثیرات احتمالی امنیتی و حریم خصوصی، دستهبندی امنیتی شود. این دستهبندی به انتخاب کنترلهای امنیتی متناسب کمک میکند.
در این مرحله، باید مالکیت و مسئولیت هر دارایی مشخص شود تا در مراحل بعدی پیگیری و مدیریت به درستی انجام شود.
انتخاب و پیادهسازی کنترلهای امنیتی و سختسازی
بر اساس دستهبندی امنیتی، کنترلهای امنیتی مناسب از خانوادههای مختلف مانند مدیریت پیکربندی، کنترل دسترسی، حفاظت داده و نظارت انتخاب میشوند.
سختسازی سیستمها شامل بهروزرسانی نرمافزارها، حذف سرویسهای غیرضروری، تنظیمات امنیتی پیشرفته و اعمال سیاستهای دسترسی محدود است.
پیادهسازی کنترلها باید مستند و قابل اثبات باشد تا در فرآیند ارزیابی و ممیزی قابل بررسی باشد.
ثبت لاگها و جمعآوری شواهد فنی ممیزی
ثبت دقیق و جامع لاگهای سیستم، شبکه و برنامهها برای شناسایی رخدادهای امنیتی و تحلیل آنها ضروری است.
لاگها باید به گونهای ذخیره شوند که امکان تغییر یا حذف آنها وجود نداشته باشد و دسترسی به آنها محدود و کنترل شده باشد.
شواهد فنی ممیزی شامل گزارشهای ارزیابی کنترلها، نتایج تستهای نفوذ (غیرتهاجمی)، و مستندات مربوط به پیادهسازی کنترلها است که باید به صورت منظم بهروزرسانی و نگهداری شوند.
نظارت مستمر و بهروزرسانی مدیریت ریسک
چارچوب RMF بر نظارت مستمر تأکید دارد تا تغییرات در وضعیت امنیتی سیستمها به سرعت شناسایی و مدیریت شود.
فرآیندهای نظارت شامل بررسی مداوم لاگها، ارزیابی مجدد کنترلها، و بهروزرسانی برنامههای مدیریت ریسک و امنیت است.
این رویکرد به سازمان امکان میدهد تا در زمان واقعی یا نزدیک به آن، تصمیمات مؤثر و بهموقع برای کاهش ریسکها اتخاذ کند.
سناریوی عملی: پیادهسازی RMF در یک سازمان متوسط
یک سازمان متوسط با چندین سیستم اطلاعاتی حساس، ابتدا داراییهای خود را شناسایی و دستهبندی میکند. برای مثال، سیستم مدیریت مالی با دادههای حساس در دستهبندی بالا قرار میگیرد.
سپس کنترلهای امنیتی مانند احراز هویت چندعاملی، رمزنگاری دادهها و محدودیت دسترسی بر اساس نقشها پیادهسازی میشود.
لاگهای دسترسی و تغییرات سیستم به صورت متمرکز جمعآوری و ذخیره میشوند تا در صورت بروز حادثه، امکان بررسی دقیق وجود داشته باشد.
نظارت مستمر با استفاده از ابزارهای مانیتورینگ و گزارشدهی انجام شده و گزارشهای دورهای به مدیران امنیت ارائه میشود.
در نهایت، مستندات مربوط به پیادهسازی کنترلها و نتایج ارزیابیها به عنوان شواهد فنی ممیزی نگهداری میشود.
اعتبارسنجی و بررسی اثربخشی
برای اطمینان از اثربخشی چارچوب RMF، باید ارزیابیهای منظم کنترلها انجام شود که شامل تستهای فنی، بررسی لاگها و تحلیل ریسکهای جدید است.
بازبینی مستندات و شواهد فنی ممیزی به صورت دورهای انجام شود تا انطباق با سیاستها و استانداردهای سازمانی حفظ شود.
در صورت شناسایی نقاط ضعف یا تغییر در محیط تهدید، برنامههای اصلاحی و بهروزرسانی کنترلها باید به سرعت اجرا شود.
چکلیست بررسی فنی
- شناسایی و دستهبندی کامل داراییهای سایبری سازمان
- تعیین مالکیت و مسئولیت برای هر دارایی و سیستم
- انتخاب و پیادهسازی کنترلهای امنیتی متناسب با دستهبندی امنیتی
- سختسازی سیستمها بر اساس بهترین شیوههای امنیتی
- ثبت و محافظت از لاگهای سیستم و شبکه به صورت امن و غیرقابل تغییر
- جمعآوری و نگهداری مستندات و شواهد فنی ممیزی به صورت منظم
- اجرای نظارت مستمر و بهروزرسانی مدیریت ریسک بر اساس تغییرات محیطی
- انجام ارزیابیهای دورهای برای اعتبارسنجی اثربخشی کنترلها
جمعبندی
چارچوب مدیریت ریسک NIST SP 800-37 Rev. 2، راهکاری جامع و ساختاریافته برای مدیریت امنیت و حریم خصوصی در سازمانها ارائه میدهد. با پیادهسازی دقیق مراحل این چارچوب، از شناسایی داراییها و دستهبندی امنیتی گرفته تا انتخاب کنترلها، سختسازی، ثبت لاگها و نظارت مستمر، سازمانها میتوانند ریسکهای سایبری را به شکل مؤثری کاهش دهند و شواهد فنی لازم برای ممیزیهای امنیتی را فراهم کنند. این رویکرد به مدیران امنیت و تیمهای فنی امکان میدهد تا تصمیمات آگاهانه و به موقع در زمینه امنیت اطلاعات اتخاذ کنند و امنیت سیستمها را در طول چرخه عمر آنها تضمین نمایند.
ریسکبان چطور به اجرای این مسیر کمک میکند؟
ریسکبان برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.