
این راهنما برای مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps تدوین شده است تا با تکیه بر مستندات رسمی ENISA، فرآیندهای مدیریت داراییهای سایبری، سختسازی سیستمها، ثبت لاگها و جمعآوری شواهد فنی ممیزی را به صورت عملیاتی و قابل اعتبار پیادهسازی کنند.
سازمان اروپایی امنیت سایبری (ENISA) با انتشار گزارشها و راهنماهای تخصصی، چارچوبهای فنی و عملیاتی متعددی برای بهبود امنیت سایبری ارائه میدهد. این راهنما بر اساس جدیدترین مستندات ENISA، به ویژه گزارشهای مرتبط با مدیریت ریسک سایبری، سختسازی سیستمها و الزامات فنی NIS2، تدوین شده است. هدف، ارائه یک چارچوب کاربردی برای شناسایی، سختسازی و ثبت شواهد فنی داراییهای سایبری در سازمانها است تا ضمن افزایش امنیت، فرآیندهای ممیزی و انطباق را تسهیل نماید.
پیشنیازها و سناریوی عملیاتی
برای اجرای موفق مدیریت داراییهای سایبری و سختسازی بر اساس مستندات ENISA، ابتدا باید داراییهای دیجیتال سازمان به طور کامل شناسایی و مستندسازی شوند. این داراییها شامل سختافزارها، نرمافزارها، سرویسها و زیرساختهای شبکه است.
سناریوی عملیاتی فرضی: سازمانی با زیرساختهای متنوع شامل سرورهای فیزیکی و مجازی، دستگاههای شبکه و نرمافزارهای کاربردی است که قصد دارد با پیادهسازی الزامات NIS2 و توصیههای ENISA، امنیت داراییهای خود را افزایش دهد و شواهد فنی لازم برای ممیزیهای آتی را فراهم کند.
پیشنیازهای کلیدی شامل دسترسی مدیریتی به سیستمها، ابزارهای ثبت لاگ استاندارد و فرآیندهای مستندسازی دقیق است.
مدیریت داراییهای سایبری (Cyber Asset Inventory)
شناسایی و ثبت دقیق داراییهای سایبری اولین گام حیاتی است. ENISA توصیه میکند که داراییها به صورت متمرکز و با جزئیات شامل نوع، نسخه، محل استقرار و مالک فنی ثبت شوند.
برای این منظور، استفاده از ابزارهای مدیریت دارایی که قابلیت استخراج خودکار دادهها را دارند، پیشنهاد میشود. در صورت عدم دسترسی به ابزارهای خودکار، فرآیندهای دستی با چکلیستهای استاندارد باید تعریف شود.
اطلاعات داراییها باید بهروزرسانی مستمر داشته باشند تا تغییرات در محیط فناوری اطلاعات به سرعت منعکس شود.
سختسازی سیستمها (Hardening)
بر اساس راهنمای NIS2 و توصیههای ENISA، سختسازی سیستمها باید شامل حذف سرویسهای غیرضروری، بهروزرسانی منظم نرمافزارها، اعمال سیاستهای دسترسی حداقلی و پیکربندی امن سرویسها باشد.
سختسازی باید در تمام لایهها از جمله سیستمعامل، شبکه و برنامههای کاربردی انجام شود. برای مثال، غیرفعال کردن پروتکلهای ناامن و استفاده از رمزنگاری قوی توصیه شده است.
مستندسازی تغییرات سختسازی و نگهداری آن به عنوان شواهد فنی برای ممیزی اهمیت بالایی دارد.
ثبت لاگها و جمعآوری شواهد فنی ممیزی
ثبت لاگهای دقیق و جامع از فعالیتهای سیستمها، شبکه و کاربران، پایهایترین ابزار برای تحلیل امنیتی و اثبات انطباق است.
ENISA توصیه میکند لاگها به صورت متمرکز جمعآوری و در برابر تغییر محافظت شوند. همچنین، باید سیاستهای نگهداری و دسترسی به لاگها تعریف و اجرا شود.
شواهد فنی شامل لاگهای دسترسی، تغییرات پیکربندی، بهروزرسانیها و رخدادهای امنیتی است که باید در قالبی قابل بررسی و مستند ارائه شوند.
برای اعتبارسنجی، نمونهای از لاگهای ثبت شده باید با رویدادهای واقعی تطبیق داده شود تا صحت و کامل بودن آنها تضمین شود.
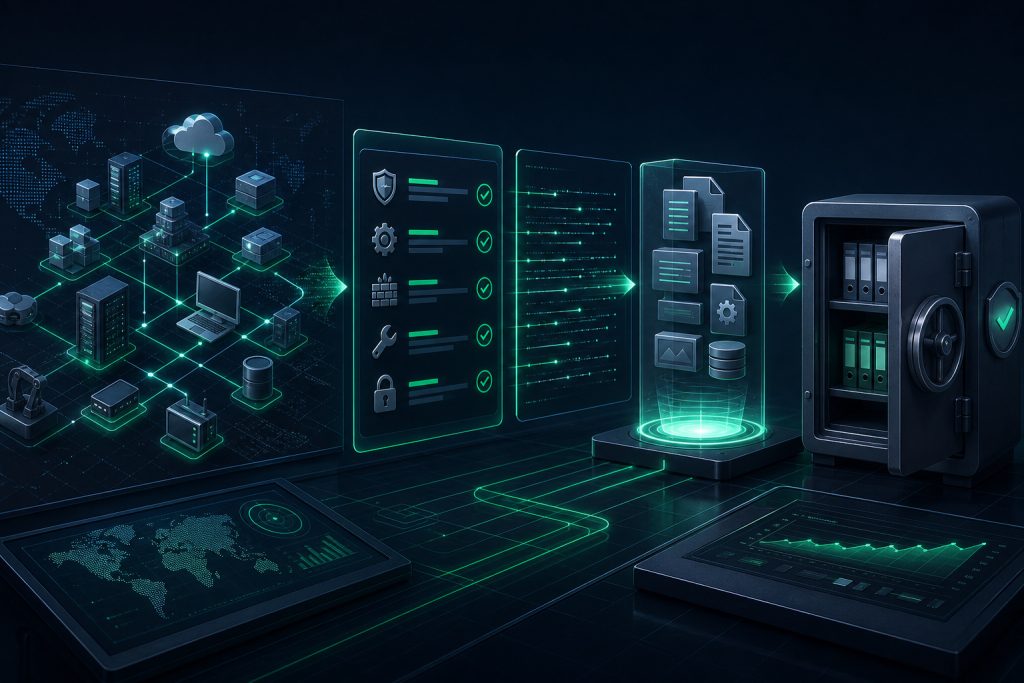
فرآیند عملیاتی و گردش کار پیشنهادی
1. شناسایی و ثبت داراییها با استفاده از ابزارهای مدیریت دارایی یا چکلیستهای استاندارد.
2. ارزیابی وضعیت امنیتی هر دارایی و اعمال سختسازی بر اساس دستورالعملهای ENISA و NIS2.
3. پیکربندی سیستمهای ثبت لاگ به صورت متمرکز و اطمینان از حفاظت از دادههای لاگ.
4. مستندسازی تمامی تغییرات و رویدادهای امنیتی به عنوان شواهد فنی.
5. بازبینی دورهای داراییها، سختسازیها و لاگها برای اطمینان از انطباق و بهروزرسانی مستمر.
اعتبارسنجی و بررسی نهایی
برای اعتبارسنجی، نمونهای از داراییهای ثبت شده باید با وضعیت واقعی سیستمها تطبیق داده شود.
سختسازیها باید با استفاده از اسکنهای غیرتهاجمی و بررسی پیکربندیها تأیید شوند.
لاگهای ثبت شده باید حداقل شامل موارد زیر باشند: زمان رویداد، نوع رویداد، کاربر یا سیستم عاملکننده، و نتیجه عملیات.
شواهد فنی باید به صورت منظم توسط تیم ممیزی داخلی یا خارجی بررسی و تایید شوند.
چکلیست بررسی فنی
- آیا تمامی داراییهای سایبری به صورت متمرکز و دقیق ثبت شدهاند؟
- آیا سختسازی سیستمها بر اساس دستورالعملهای ENISA و NIS2 انجام شده و مستندسازی شده است؟
- آیا سیستمهای ثبت لاگ به صورت متمرکز و امن پیکربندی شدهاند؟
- آیا شواهد فنی شامل لاگهای دسترسی، تغییرات پیکربندی و رخدادهای امنیتی به صورت مستند نگهداری میشوند؟
- آیا فرآیندهای بازبینی و اعتبارسنجی دورهای برای داراییها، سختسازیها و لاگها تعریف و اجرا میشوند؟
جمعبندی
پیادهسازی مدیریت داراییهای سایبری، سختسازی سیستمها و ثبت شواهد فنی مطابق با مستندات ENISA و الزامات NIS2، گامی اساسی در افزایش امنیت و انطباق سازمانها است. با اجرای دقیق این فرآیندها، سازمانها میتوانند ضمن کاهش سطح ریسکهای سایبری، آمادگی لازم برای ممیزیهای فنی و قانونی را فراهم آورند. توجه به مستندسازی و اعتبارسنجی مداوم این اقدامات، کلید موفقیت در حفظ امنیت پایدار و اثبات آن در برابر ممیزان است.
ریسکبان چطور به اجرای این مسیر کمک میکند؟
ریسکبان برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.