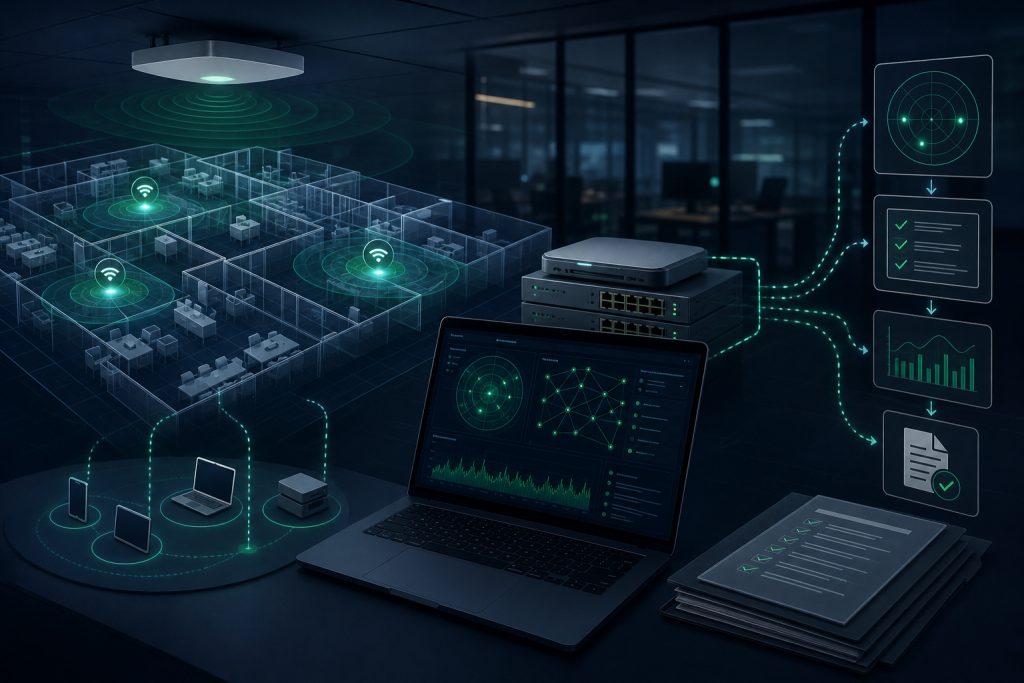
این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از دستورالعملهای NIST SP 800-153، شبکههای محلی بیسیم سازمان خود را بهصورت عملی و مستند امنسازی، پایش و مستندسازی کنند.
شبکههای محلی بیسیم (WLAN) به دلیل ماهیت رادیویی خود، در معرض تهدیدات امنیتی متعددی هستند که میتواند منجر به افشای دادهها، دسترسی غیرمجاز و اختلال در خدمات شود. مستند NIST SP 800-153 راهنمای جامعی برای طراحی، پیادهسازی، سختسازی و پایش امنیت WLAN ارائه میدهد. این راهنما بهویژه برای مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps که مسئول حفظ امنیت داراییهای فناوری اطلاعات هستند، کاربردی است. در این مستند، تمرکز بر مدیریت داراییهای WLAN، سختسازی تجهیزات، ثبت وقایع و جمعآوری شواهد فنی برای ممیزیهای امنیتی است.
پیشنیازها و سناریوی عملیاتی
برای اجرای توصیههای NIST SP 800-153، ابتدا باید داراییهای WLAN شامل نقاط دسترسی (Access Points)، سوئیچهای بیسیم، و دستگاههای کلاینت شناسایی و فهرست شوند. این فهرست باید شامل مشخصات فنی، نسخههای نرمافزاری و وضعیت پیکربندی هر دستگاه باشد.
سناریوی عملیاتی فرضی: سازمانی با یک ساختمان اداری دارای چندین نقطه دسترسی بیسیم است که کاربران مختلف به آن متصل میشوند. هدف، سختسازی این شبکه برای جلوگیری از نفوذ و جمعآوری شواهد فنی برای ممیزیهای دورهای است.
مدیریت داراییهای WLAN
شناسایی دقیق و مستمر داراییهای WLAN اولین گام برای امنیت است. باید از ابزارهای مدیریت دارایی استفاده شود تا مشخصات هر دستگاه، محل نصب، و وضعیت امنیتی آن ثبت شود.
اطلاعات کلیدی شامل مدل سختافزار، نسخه سیستم عامل، پیکربندی امنیتی (مانند نوع رمزنگاری)، و آدرسهای MAC است.
بهروزرسانی مستمر این فهرست و تطبیق آن با تغییرات شبکه، به کشف سریع دستگاههای غیرمجاز کمک میکند.
سختسازی تجهیزات WLAN
نقاط دسترسی و سوئیچهای بیسیم باید با استفاده از تنظیمات امنیتی قوی پیکربندی شوند. توصیههای کلیدی شامل موارد زیر است:
1. استفاده از استانداردهای رمزنگاری قوی مانند WPA2 یا WPA3 به جای پروتکلهای قدیمی و ناامن.
2. غیرفعال کردن سرویسها و پروتکلهای غیرضروری روی تجهیزات برای کاهش سطح حمله.
3. تغییر نام پیشفرض SSID به نامی غیرقابل حدس و غیر مرتبط با سازمان.
4. فعالسازی احراز هویت قوی برای مدیریت تجهیزات، مانند استفاده از رمزعبورهای پیچیده و احراز هویت دو مرحلهای در صورت امکان.
5. بهروزرسانی منظم سیستمعامل و نرمافزار تجهیزات برای رفع آسیبپذیریهای شناخته شده.
پایش و ثبت وقایع (Logging)
فعالسازی قابلیت ثبت وقایع روی نقاط دسترسی و سوئیچها برای ضبط رویدادهای امنیتی حیاتی مانند تلاشهای ورود ناموفق، تغییرات پیکربندی، و اتصال دستگاههای جدید ضروری است.
ثبت وقایع باید به یک سامانه مرکزی ارسال شود تا امکان تحلیل و همبستگی رخدادها فراهم گردد.
فرمت و سطح جزئیات لاگها باید به گونهای تنظیم شود که برای ممیزیهای فنی قابل استفاده و قابل استناد باشد.
نمونه رویکرد: ارسال لاگها به یک سرور syslog امن با رمزنگاری TLS.
جمعآوری شواهد فنی برای ممیزی
برای اثبات رعایت سیاستهای امنیتی و انجام ممیزیهای فنی، باید شواهد مستندی از وضعیت امنیتی WLAN تهیه شود.
این شواهد شامل گزارشهای پیکربندی تجهیزات، لاگهای ثبت شده، و نتایج اسکنهای غیرتهاجمی برای بررسی تنظیمات امنیتی است.
نمونه چکلیست شواهد:
• فهرست داراییهای WLAN بهروز شده
• گزارشهای پیکربندی نقاط دسترسی با تأیید رمزنگاری قوی
• لاگهای ثبت وقایع امنیتی حداقل برای ۳۰ روز گذشته
• مستندات بهروزرسانیهای نرمافزاری تجهیزات
• گزارشهای پایش مداوم و هشدارهای امنیتی
اعتبارسنجی و بررسی نهایی
پس از پیادهسازی سختسازی و پایش، باید اعتبارسنجی انجام شود تا اطمینان حاصل شود که تنظیمات به درستی اعمال شدهاند و لاگها به درستی ثبت و ذخیره میشوند.
بررسیهای نمونه شامل:
• تست اتصال به شبکه با دستگاههای مجاز و غیرمجاز برای اطمینان از اعمال سیاستهای دسترسی
• بررسی لاگها برای شناسایی رویدادهای غیرمعمول یا تلاشهای نفوذ
• بازبینی دورهای فهرست داراییها و تطبیق آن با تجهیزات واقعی نصب شده
• ارزیابی بهروزرسانیهای نرمافزاری و تطابق با سیاستهای سازمان
چکلیست بررسی فنی
- فهرست کامل و بهروز داراییهای WLAN تهیه شده است.
- تمام نقاط دسترسی با رمزنگاری WPA2 یا بالاتر پیکربندی شدهاند.
- سرویسها و پروتکلهای غیرضروری روی تجهیزات غیرفعال شدهاند.
- ثبت وقایع امنیتی روی تجهیزات فعال و به سامانه مرکزی ارسال میشود.
- گزارشهای پیکربندی و لاگها به صورت منظم برای ممیزی نگهداری میشوند.
- فرایند بهروزرسانی نرمافزار تجهیزات به صورت مستمر اجرا میشود.
- اعتبارسنجی تنظیمات و لاگها به صورت دورهای انجام میشود.
جمعبندی
امنسازی شبکههای محلی بیسیم نیازمند رویکردی جامع و مستمر است که از شناسایی دقیق داراییها آغاز شده و با سختسازی تجهیزات، پایش مداوم و جمعآوری شواهد فنی برای ممیزی تکمیل میشود. مستند NIST SP 800-153 راهنماییهای عملی و استانداردی را برای این فرایند ارائه میدهد که با پیروی از آنها میتوان ریسکهای امنیتی WLAN را به طور قابل توجهی کاهش داد و آمادگی لازم برای ممیزیهای فنی را فراهم کرد.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.