
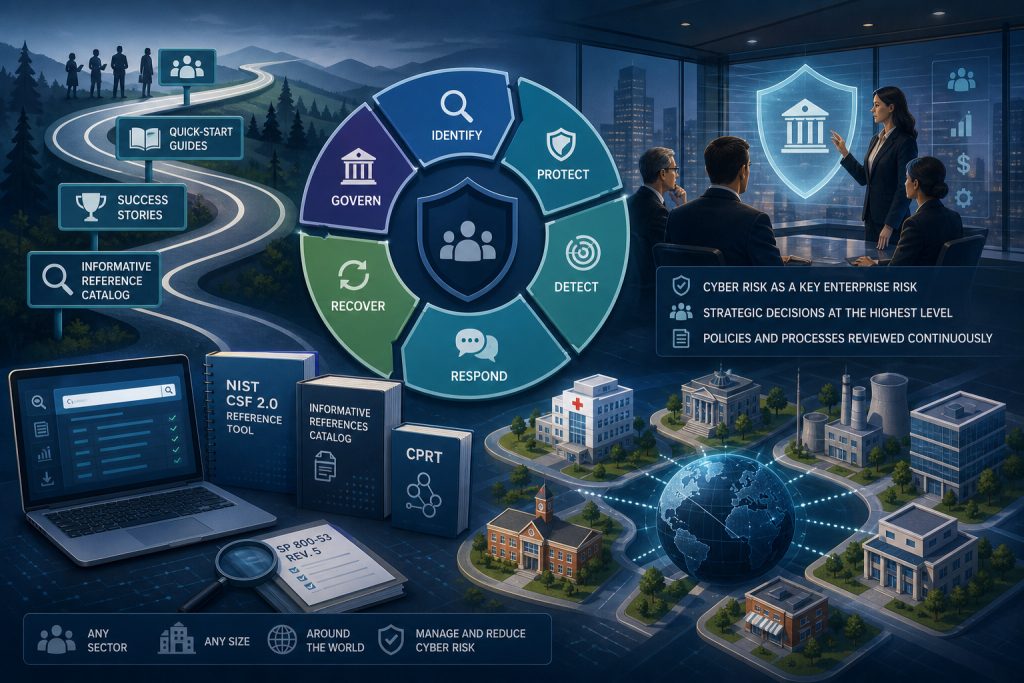
با افزایش پیچیدگی تهدیدات سایبری و تنوع سازمانها، نیاز به چارچوبی جامع و قابل تطبیق برای مدیریت ریسکهای امنیتی بیش از پیش احساس میشود. نسخه 2.0 چارچوب امنیت سایبری NIST (موسسه ملی استانداردها و فناوری آمریکا) با گسترش دامنه کاربرد و افزودن بخش حاکمیت، پاسخگوی این نیازهاست.
دامنه و مخاطبان چارچوب CSF 2.0
نسخه 2.0 چارچوب امنیت سایبری NIST فراتر از زیرساختهای حیاتی مانند بیمارستانها و نیروگاهها رفته و برای تمامی سازمانها در هر بخش و اندازهای طراحی شده است.
این چارچوب برای سازمانهایی با سطوح مختلف تجربه و توانمندیهای امنیت سایبری قابل استفاده است، از مدارس کوچک و سازمانهای غیرانتفاعی تا شرکتها و نهادهای بزرگ.
هدف اصلی این بهروزرسانی، تسهیل درک، کاهش و ارتباط ریسکهای سایبری در تمام سطوح سازمانی است.
ساختار و عملکردهای کلیدی چارچوب
چارچوب CSF 2.0 شامل شش عملکرد اصلی است: شناسایی (Identify)، حفاظت (Protect)، کشف (Detect)، پاسخ (Respond)، بازیابی (Recover) و حاکمیت (Govern).
عملکرد جدید حاکمیت به سازمانها کمک میکند تا تصمیمات آگاهانه و استراتژیک در زمینه امنیت سایبری اتخاذ کنند و آن را به عنوان بخشی از ریسکهای کلان سازمانی در نظر بگیرند.
این عملکردها به صورت چرخهای و جامع، مدیریت ریسک سایبری را در طول عمر سازمان پوشش میدهند.
منابع و ابزارهای پشتیبانی برای پیادهسازی
NIST مجموعهای از منابع شامل راهنمای شروع سریع، نمونههای موفقیت و کاتالوگ مراجع اطلاعاتی را برای تسهیل استفاده از چارچوب ارائه کرده است.
ابزار مرجع CSF 2.0 امکان جستجو، مرور و استخراج دادهها را در قالبهای قابل فهم انسانی و ماشینخوان فراهم میکند.
کاتالوگ مراجع اطلاعاتی به سازمانها اجازه میدهد تا اقدامات فعلی خود را با بیش از 50 سند امنیت سایبری دیگر، از جمله SP 800-53 Rev. 5، تطبیق دهند.
ابزار مرجع امنیت سایبری و حریم خصوصی (CPRT) نیز به هماهنگی بین سطوح فنی و مدیریتی در سازمان کمک میکند.
اهمیت حاکمیت در CSF 2.0
حاکمیت امنیت سایبری در CSF 2.0 به عنوان یک عملکرد مستقل معرفی شده است که بر تصمیمگیریهای استراتژیک و مدیریت ریسک در سطح ارشد سازمان تمرکز دارد.
این بخش تأکید میکند که ریسکهای سایبری باید در کنار ریسکهای مالی، اعتباری و عملیاتی مورد توجه قرار گیرند.
افزایش تمرکز بر حاکمیت باعث میشود امنیت سایبری به بخشی از فرهنگ سازمانی و فرآیندهای مدیریتی تبدیل شود.
همسویی بینالمللی و آینده چارچوب
چارچوب CSF به طور گستردهای در سطح بینالمللی مورد استفاده قرار گرفته و نسخههای قبلی آن به 13 زبان ترجمه شده است.
NIST با سازمانهای بینالمللی مانند ISO و IEC همکاری میکند تا چارچوبهای امنیت سایبری را هماهنگ و یکپارچه سازد.
انتظار میرود نسخه 2.0 نیز توسط داوطلبان در سراسر جهان ترجمه و به منابع موجود افزوده شود.
NIST برنامه دارد منابع خود را توسعه دهد و چارچوب را برای طیف وسیعتری از کاربران مفیدتر کند.
چکلیست بررسی وضعیت سازمان
پیشنهاد اجرایی ریسکبان: موارد زیر پیشنهادهای تحریریه برای بررسی داخلی هستند، نه نقلقول یا الزام رسمی NIST.
بررسی دامنه کاربرد چارچوب
- آیا سازمان شما نیازهای امنیت سایبری خود را بر اساس چارچوب CSF 2.0 شناسایی کرده است؟
- آیا چارچوب برای بخش و اندازه سازمان شما مناسب است؟
- آیا کارکنان کلیدی با عملکردهای ششگانه چارچوب آشنا هستند؟
ارزیابی عملکرد حاکمیت امنیت سایبری
- آیا تصمیمگیریهای امنیت سایبری در سطح مدیریت ارشد سازمان انجام میشود؟
- آیا ریسکهای سایبری به عنوان بخشی از ریسکهای کلان سازمانی در نظر گرفته شدهاند؟
- آیا سیاستها و فرآیندهای حاکمیتی به طور مستمر بازبینی و بهروزرسانی میشوند؟
استفاده از منابع و ابزارهای NIST
- آیا از راهنمای شروع سریع و نمونههای موفقیت برای تسریع در پیادهسازی استفاده میکنید؟
- آیا ابزار مرجع CSF 2.0 برای جستجو و استخراج دادهها به کار گرفته شده است؟
- آیا اقدامات امنیتی سازمان با مراجع اطلاعاتی مانند SP 800-53 Rev. 5 تطبیق داده شدهاند؟
اقدامات عملی پیشنهادی ریسکبان
- شناسایی و مستندسازی نیازهای امنیت سایبری سازمان با توجه به عملکردهای چارچوب CSF 2.0.
- ایجاد یا تقویت ساختار حاکمیت امنیت سایبری با مشارکت مدیریت ارشد و تعریف مسئولیتها.
- استفاده از منابع NIST شامل راهنماها و ابزارهای مرجع برای تسهیل پیادهسازی چارچوب.
- برگزاری آموزشهای داخلی برای آشنایی کارکنان با عملکردهای چارچوب و اهمیت حاکمیت.
- بازبینی و بهروزرسانی مستمر سیاستها و کنترلهای امنیتی بر اساس بازخورد و تغییرات محیطی.
مطالب و راهکارهای مرتبط
- چکلیست آمادگی برای ممیزی ISO/IEC 27001
- راهنمای مدیریت ریسک شخص ثالث
- مدیریت ریسک سایبری
- مدیریت کنترلها و شواهد
جمعبندی
چارچوب امنیت سایبری NIST CSF 2.0 با گسترش دامنه کاربرد و افزودن عملکرد حاکمیت، ابزاری جامع و قابل تطبیق برای مدیریت ریسکهای سایبری در تمامی سازمانها فراهم کرده است. بهرهگیری از منابع و ابزارهای ارائه شده توسط NIST میتواند به سازمانها در پیادهسازی مؤثر و بهبود مستمر امنیت سایبری کمک کند.
برای بررسی نیازهای سازمان در مدیریت ریسک سایبری و شواهد، درخواست دموی اختصاصی ریسکبان ثبت کنید.