
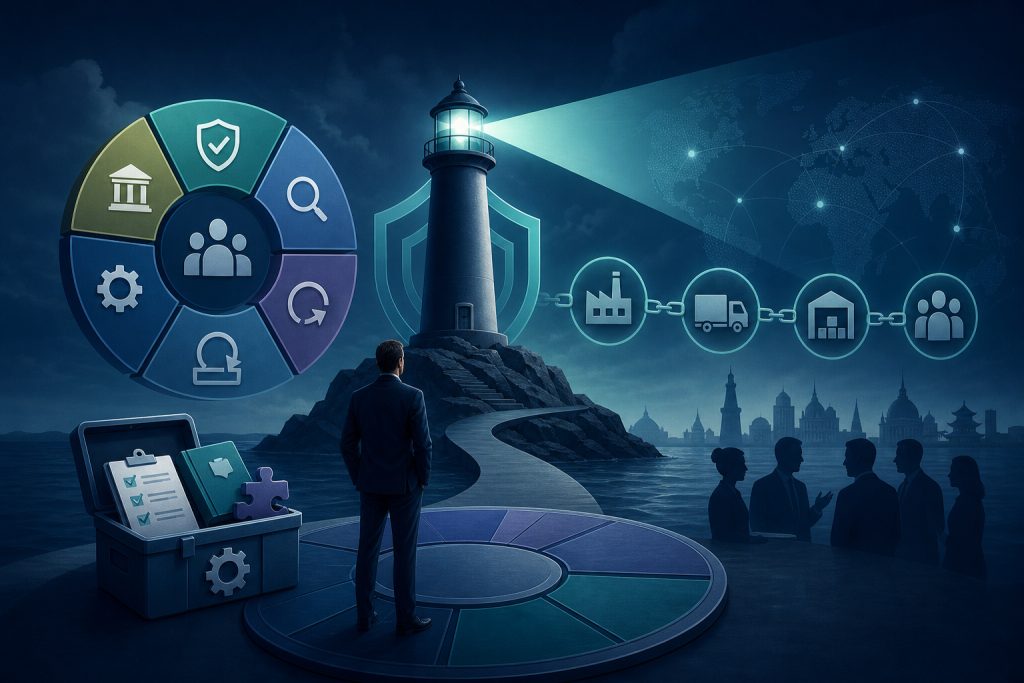
با افزایش تهدیدات سایبری و پیچیدگیهای مدیریت ریسک، سازمانها نیازمند چارچوبی جامع و قابل تطبیق برای حفاظت از داراییهای دیجیتال خود هستند. چارچوب امنیت سایبری NIST CSF 2.0 با گسترش دامنه کاربرد و تاکید بر حاکمیت، ابزاری موثر برای مدیریت ریسکهای سایبری در تمامی بخشها فراهم کرده است.
معرفی چارچوب امنیت سایبری NIST CSF 2.0
NIST چارچوب امنیت سایبری CSF را برای اولین بار در سال 2014 منتشر کرد تا به سازمانها در درک، کاهش و ارتباط ریسکهای سایبری کمک کند.
نسخه 2.0 این چارچوب در فوریه 2024 منتشر شده و اولین بهروزرسانی عمده آن پس از ده سال است.
این نسخه دامنه کاربرد خود را فراتر از زیرساختهای حیاتی گسترش داده و برای همه سازمانها در هر بخش و با هر سطح تخصص سایبری طراحی شده است.
ساختار و عملکردهای کلیدی CSF 2.0
چارچوب جدید شامل شش عملکرد اصلی است: شناسایی (Identify)، حفاظت (Protect)، کشف (Detect)، پاسخ (Respond)، بازیابی (Recover) و عملکرد جدید حاکمیت (Govern).
عملکرد حاکمیت به تصمیمگیریهای آگاهانه در سطح سازمان درباره استراتژی امنیت سایبری و مدیریت ریسکهای مرتبط تاکید دارد.
این ساختار جامع چرخه کامل مدیریت ریسک سایبری را پوشش میدهد و به سازمانها کمک میکند تا ریسکهای سایبری را به صورت یکپارچه مدیریت کنند.
منابع و ابزارهای جدید برای تسهیل پیادهسازی
NIST مجموعهای از منابع جدید از جمله راهنمای شروع سریع، نمونههای موفقیت و کاتالوگ جستجوپذیر مراجع اطلاعاتی را ارائه کرده است.
این منابع به گونهای طراحی شدهاند که برای انواع مختلف سازمانها، از کسبوکارهای کوچک تا سازمانهای بزرگ، قابل استفاده و سفارشیسازی باشند.
ابزار مرجع CSF 2.0 امکان مرور، جستجو و استخراج دادهها را در قالبهای قابل استفاده انسانی و ماشینی فراهم میکند.
تمرکز بر حاکمیت و زنجیره تامین
نسخه جدید چارچوب تاکید ویژهای بر حاکمیت امنیت سایبری دارد و آن را به عنوان بخشی حیاتی از مدیریت ریسک سازمانی معرفی میکند.
همچنین توجه ویژهای به امنیت زنجیره تامین شده است تا سازمانها بتوانند ریسکهای مرتبط با تامینکنندگان و شرکای تجاری را بهتر مدیریت کنند.
این رویکرد جامع به سازمانها کمک میکند تا ریسکهای سایبری را در سطح کل سازمان و شبکههای وابسته به آن کاهش دهند.
همکاریهای بینالمللی و تطبیق با استانداردها
NIST با سازمانهای بینالمللی مانند ISO و IEC همکاری کرده تا چارچوب CSF را با استانداردهای جهانی هماهنگ کند.
این هماهنگی به سازمانها امکان میدهد تا چارچوب امنیت سایبری خود را با استانداردهای بینالمللی سازگار کنند و از منابع متنوع بهرهمند شوند.
نسخههای قبلی CSF به 13 زبان ترجمه شدهاند و انتظار میرود نسخه 2.0 نیز به زبانهای مختلف توسط داوطلبان ترجمه شود.
چکلیست بررسی وضعیت سازمان
پیشنهاد اجرایی ریسکبان: موارد زیر پیشنهادهای تحریریه برای بررسی داخلی هستند، نه نقلقول یا الزام رسمی NIST.
بررسی آمادگی سازمان برای پیادهسازی CSF 2.0
- شناسایی سطح فعلی بلوغ امنیت سایبری سازمان و نیازهای خاص آن.
- تعیین نقشها و مسئولیتهای حاکمیتی مرتبط با امنیت سایبری در سازمان.
- بررسی وجود سیاستها و فرآیندهای مرتبط با مدیریت ریسک سایبری.
استفاده از منابع و ابزارهای CSF 2.0
- مطالعه راهنمای شروع سریع متناسب با نوع سازمان.
- بررسی نمونههای موفقیت برای یادگیری از تجربیات دیگران.
- استفاده از ابزار مرجع CSF برای جستجو و استخراج اطلاعات مرتبط با نیازهای سازمان.
تمرکز بر حاکمیت و زنجیره تامین
- ایجاد یا بهبود ساختار حاکمیت امنیت سایبری در سطح مدیریت ارشد.
- شناسایی و ارزیابی ریسکهای مرتبط با زنجیره تامین و تامینکنندگان.
- تدوین سیاستها و کنترلهای لازم برای مدیریت ریسکهای زنجیره تامین.
اقدامات عملی پیشنهادی ریسکبان
- برگزاری جلسات آموزشی برای مدیران و تیمهای فنی درباره چارچوب CSF 2.0 و اهمیت عملکرد حاکمیت.
- انجام ارزیابی اولیه ریسک سایبری با استفاده از عملکردهای ششگانه چارچوب.
- تدوین برنامه پیادهسازی مرحلهای با استفاده از منابع و راهنماییهای ارائه شده توسط NIST.
- ایجاد یا بهبود سیاستهای حاکمیت امنیت سایبری و ارتباط آن با مدیریت ریسک سازمانی.
- شناسایی و مدیریت ریسکهای زنجیره تامین با همکاری بخشهای مرتبط در سازمان.
مطالب و راهکارهای مرتبط
- چکلیست آمادگی برای ممیزی ISO/IEC 27001
- راهنمای مدیریت ریسک شخص ثالث
- مدیریت ریسک سایبری
- مدیریت کنترلها و شواهد
جمعبندی
چارچوب امنیت سایبری NIST CSF 2.0 با گسترش دامنه کاربرد و تاکید بر حاکمیت، ابزاری کاربردی و جامع برای مدیریت ریسکهای سایبری در همه سازمانها فراهم کرده است. استفاده از منابع و ابزارهای جدید این چارچوب، به سازمانها کمک میکند تا به صورت موثرتر و هماهنگتر با تهدیدات سایبری مقابله کنند و امنیت خود را ارتقا دهند.
برای بررسی نیازهای سازمان در مدیریت ریسک سایبری و شواهد، درخواست دموی اختصاصی ریسکبان ثبت کنید.
این مقاله بر پایه خبر رسمی NIST در ۲۶ فوریه ۲۰۲۴ تهیه شده است؛ خبر روز نیست. پیشنهادهای اجرایی ریسکبان از گزارش منبع تفکیک شدهاند.