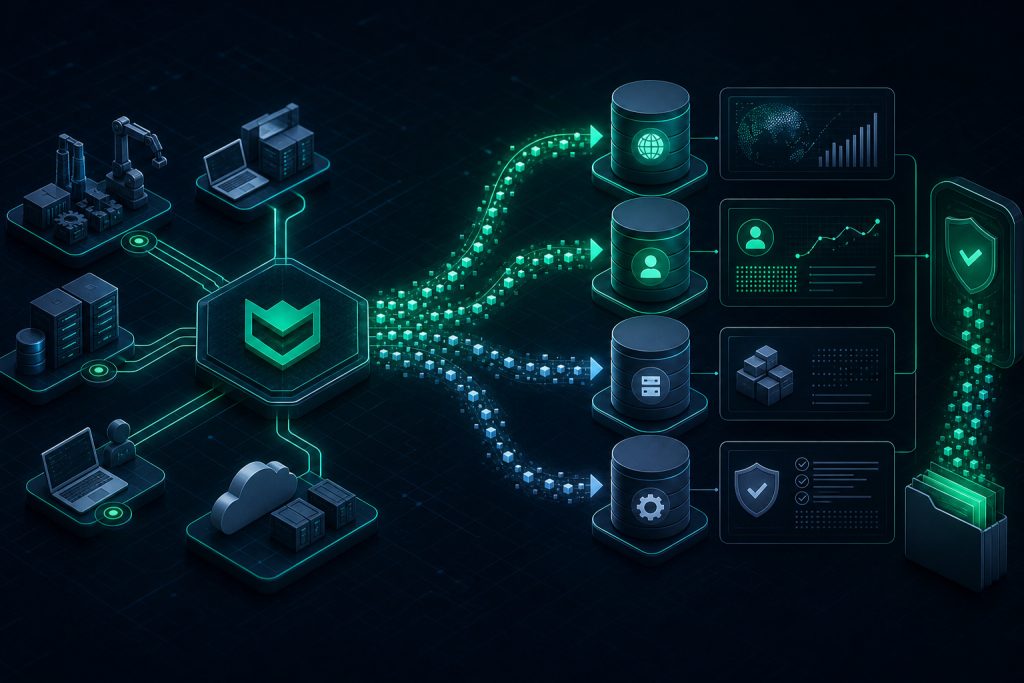
مسیریابی پویا در Wazuh امکان تفکیک و ذخیره هشدارهای امنیتی در ایندکسهای جداگانه بر اساس ویژگیهای رویداد را فراهم میکند. این راهکار به بهبود مدیریت داراییهای سایبری، سختسازی، ثبت لاگها و تهیه شواهد فنی ممیزی کمک میکند.
در سازمانهای بزرگ که دادههای امنیتی از واحدهای مختلف، محیطهای متنوع و زیرساختهای گوناگون جمعآوری میشود، نیاز به تفکیک و مدیریت دقیقتر دادهها وجود دارد. Wazuh با قابلیت مسیریابی پویا در ایندکسها، این امکان را میدهد که هشدارها بر اساس ویژگیهایی مانند گروههای عامل، سطح قوانین، منابع لاگ و برچسبهای سفارشی به ایندکسهای متفاوت هدایت شوند. این راهکار ضمن حفظ دید متمرکز، به تفکیک دادهها، سختسازی دسترسی و تسهیل ممیزی کمک میکند. در این راهنمای فنی، نحوه پیادهسازی مسیریابی پویا در Wazuh با تمرکز بر مدیریت داراییها، سختسازی، ثبت لاگ و شواهد ممیزی شرح داده شده است.
پیشنیازها و زیرساخت مورد نیاز
برای پیادهسازی مسیریابی پویا در Wazuh، به نسخه 4.14.5 از اجزای مرکزی Wazuh (سرور، ایندکسر و داشبورد) بر روی اوبونتو 24.04 نیاز است. همچنین باید عامل Wazuh نسخه 4.14.5 روی یک نقطه انتهایی اوبونتو نصب و ثبت شده باشد.
مطمئن شوید که قابلیت ایجاد خودکار ایندکسها در Wazuh فعال است که به صورت پیشفرض فعال میباشد. این قابلیت برای ایجاد ایندکسهای جدید بر اساس قوانین مسیریابی ضروری است.
مکانیزم مسیریابی پویا در خط لوله ingest
مسیریابی پویا در Wazuh از طریق خط لوله ingest انجام میشود که مجموعهای از پردازندهها برای پردازش و غنیسازی اسناد هشدار قبل از ذخیره در ایندکس است.
در فایل pipeline.json مربوط به ماژول Wazuh در Filebeat، پردازندهای به نام date_index_name وجود دارد که ایندکس مقصد را بر اساس فیلد fields.index_prefix و تاریخ تولید میکند.
برای مسیریابی پویا، پردازنده set قبل از date_index_name اضافه میشود تا مقدار fields.index_prefix بر اساس شرایط تعریف شده تغییر کند. اگر شرط برقرار باشد، مقدار ایندکس مقصد تغییر میکند و هشدار در ایندکس مورد نظر ذخیره میشود؛ در غیر این صورت هشدار در ایندکس پیشفرض ذخیره میشود.
ساختار قوانین مسیریابی و شرایط شرطی
هر قانون مسیریابی به صورت یک پردازنده set تعریف میشود که مقدار fields.index_prefix را بر اساس شرطی که با زبان اسکریپت Painless نوشته شده است، تنظیم میکند.
مثال: اگر گروه عامل شامل 'finance' باشد، ایندکس مقصد به wazuh-alerts-4.x-finance-alerts- تغییر میکند.
شرایط میتوانند ساده (مقایسه مقدار فیلد با مقدار مشخص) یا ترکیبی با عملگرهای منطقی AND (&&)، OR (||) و NOT (!) باشند.
نمونههایی از شرایط: بررسی سطح هشدار (rule.level)، نام عامل (agent.name)، برچسبهای عامل (agent.labels)، و غیره.
مثال عملی: تفکیک دادهها در محیط چند مستاجری
در محیطهای چند مستاجری، نیاز است دادههای هر مشتری یا واحد کسبوکار به صورت جداگانه ذخیره و مشاهده شود.
با افزودن برچسب tenant_name به عامل Wazuh و تعریف قانون مسیریابی در pipeline.json که مقدار fields.index_prefix را بر اساس این برچسب تنظیم میکند، میتوان هشدارها را به ایندکسهای جداگانه برای هر مستاجر هدایت کرد.
پس از اعمال تغییرات، با راهاندازی مجدد Filebeat و تولید هشدار (مثلاً با وارد کردن رمز اشتباه چند بار)، میتوان در داشبورد Wazuh با فیلتر ایندکس، هشدارهای مربوط به هر مستاجر را مشاهده کرد.
افزودن قانون مسیریابی پویا بر اساس برچسب tenant_name به خط لوله ingest و بارگذاری مجدد تنظیمات
# افزودن قانون مسیریابی به pipeline.json
sed -i '/^[[:space:]]*{$/{N;/^[[:space:]]*{\n[[:space:]]*"date_index_name"[[:space:]]*:/i\
    {\
      "set": {\
        "field": "fields.index_prefix",\
        "value": "wazuh-alerts-4.x-{{agent.labels.tenant_name}}-",\
        "if": "ctx?.agent?.labels?.tenant_name != null",\
        "ignore_failure": false\
      }\
    },
}' /usr/share/filebeat/module/wazuh/alerts/ingest/pipeline.json

# بارگذاری مجدد پیکربندی Filebeat
filebeat setup --pipelines -E setup.pipelines.overwrite=true
روش بررسی نتیجه: پس از تولید هشدار توسط عامل با برچسب tenant_name، هشدار باید در ایندکس wazuh-alerts-4.x-tenant_a-* ذخیره شود.
مثال عملی: مسیریابی بر اساس شدت هشدار
برای اولویتبندی هشدارهای حیاتی، میتوان هشدارهایی با سطح بالاتر از 10 را به ایندکس جداگانهای هدایت کرد.
این کار با افزودن قانون set در pipeline.json که مقدار fields.index_prefix را برای هشدارهای با rule.level >= 10 تغییر میدهد، انجام میشود.
پس از اعمال تغییرات و راهاندازی مجدد Filebeat، هشدارهای بحرانی در ایندکس wazuh-alerts-4.x-critical-alerts-* ذخیره شده و در داشبورد قابل فیلتر و مشاهده هستند.
تعریف قانون مسیریابی هشدارهای بحرانی و بارگذاری مجدد تنظیمات
# افزودن قانون مسیریابی بر اساس شدت هشدار
sed -i '/^[[:space:]]*{$/{N;/^[[:space:]]*{\n[[:space:]]*"date_index_name"[[:space:]]*:/i\
    {\
      "set": {\
        "field": "fields.index_prefix",\
        "value": "wazuh-alerts-4.x-critical-alerts-",\
        "if": "ctx.rule.level >= 10",\
        "ignore_failure": false\
      }\
    },
}' /usr/share/filebeat/module/wazuh/alerts/ingest/pipeline.json

# بارگذاری مجدد پیکربندی Filebeat
filebeat setup --pipelines -E setup.pipelines.overwrite=true
روش بررسی نتیجه: هشدارهای با سطح 10 یا بالاتر باید در ایندکس wazuh-alerts-4.x-critical-alerts-* ذخیره شوند.
مثال عملی: مسیریابی بر اساس ترکیب شرایط
در محیطهای پیچیده، ممکن است نیاز باشد هشدارها بر اساس ترکیبی از شرایط مانند برچسب مستاجر و شدت هشدار مسیریابی شوند.
با تعریف قانونی که مقدار fields.index_prefix را زمانی تغییر میدهد که برچسب tenant_name وجود داشته باشد و سطح هشدار بالاتر یا مساوی 10 باشد، میتوان این هدف را محقق کرد.
پس از اعمال این قانون و راهاندازی مجدد Filebeat، هشدارهای بحرانی هر مستاجر در ایندکسهای جداگانه ذخیره میشوند و در داشبورد قابل فیلتر هستند.
تعریف قانون مسیریابی ترکیبی بر اساس برچسب مستاجر و شدت هشدار و بارگذاری مجدد تنظیمات
# افزودن قانون مسیریابی ترکیبی
sed -i '/^[[:space:]]*{$/{N;/^[[:space:]]*{\n[[:space:]]*"date_index_name"[[:space:]]*:/i\
    {\
      "set": {\
        "field": "fields.index_prefix",\
        "value": "wazuh-alerts-4.x-{{agent.labels.tenant_name}}-critical-",\
        "if": "ctx?.agent?.labels?.tenant_name != null && ctx.rule.level >= 10",\
        "ignore_failure": false\
      }\
    },
}' /usr/share/filebeat/module/wazuh/alerts/ingest/pipeline.json

# بارگذاری مجدد پیکربندی Filebeat
filebeat setup --pipelines -E setup.pipelines.overwrite=true
روش بررسی نتیجه: هشدارهای بحرانی هر مستاجر باید در ایندکس wazuh-alerts-4.x-tenant_a-critical-* ذخیره شوند.
اعتبارسنجی و بررسی صحت پیادهسازی
پس از اعمال قوانین مسیریابی و راهاندازی مجدد Filebeat، با تولید هشدارهای تستی (مثلاً ورود ناموفق به سیستم) میتوان صحت عملکرد را بررسی کرد.
در داشبورد Wazuh، با استفاده از فیلتر ایندکس (_index) میتوان مشاهده کرد که هشدارها در ایندکسهای تعریف شده ذخیره شدهاند.
همچنین بررسی تنظیمات ایندکس، سیاستهای مدیریت چرخه عمر (ISM) و کنترل دسترسی مبتنی بر نقش (RBAC) ضروری است تا اطمینان حاصل شود ایندکسهای جدید به درستی مدیریت و محافظت میشوند.
چکلیست بررسی فنی
- اطمینان از نصب و ثبت عامل Wazuh نسخه 4.14.5 روی نقاط انتهایی
- بررسی فعال بودن ایجاد خودکار ایندکسها در تنظیمات Wazuh
- افزودن قوانین set در فایل pipeline.json قبل از پردازنده date_index_name
- راهاندازی مجدد Filebeat با دستور filebeat setup –pipelines -E setup.pipelines.overwrite=true
- تعریف برچسبهای مناسب در فایل ossec.conf عامل برای تفکیک دادهها
- تولید هشدارهای تستی برای اعتبارسنجی مسیریابی
- بررسی ذخیره هشدارها در ایندکسهای هدف در داشبورد Wazuh با فیلتر _index
- بازبینی سیاستهای ISM و RBAC برای ایندکسهای جدید
جمعبندی
مسیریابی پویا در ایندکسهای Wazuh ابزاری قدرتمند برای مدیریت بهینه دادههای امنیتی در سازمانهای بزرگ و پیچیده است. این قابلیت امکان تفکیک دادهها بر اساس نیازهای عملیاتی، امنیتی و انطباقی را فراهم میکند و به بهبود سختسازی، ثبت لاگهای دقیق و تهیه شواهد فنی ممیزی کمک میکند. با پیادهسازی دقیق قوانین مسیریابی و نظارت مستمر بر عملکرد، تیمهای امنیتی میتوانند دید بهتری نسبت به رخدادهای امنیتی داشته و پاسخگویی سریعتر و موثرتری ارائه دهند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.